CYBERATTACK — MALWARE-BASED ATTACKS: Ransomware, Trojan, Spyware, dan Worm
CYBERATTACK — MALWARE-BASED ATTACKS: Ransomware, Trojan, Spyware, dan Worm
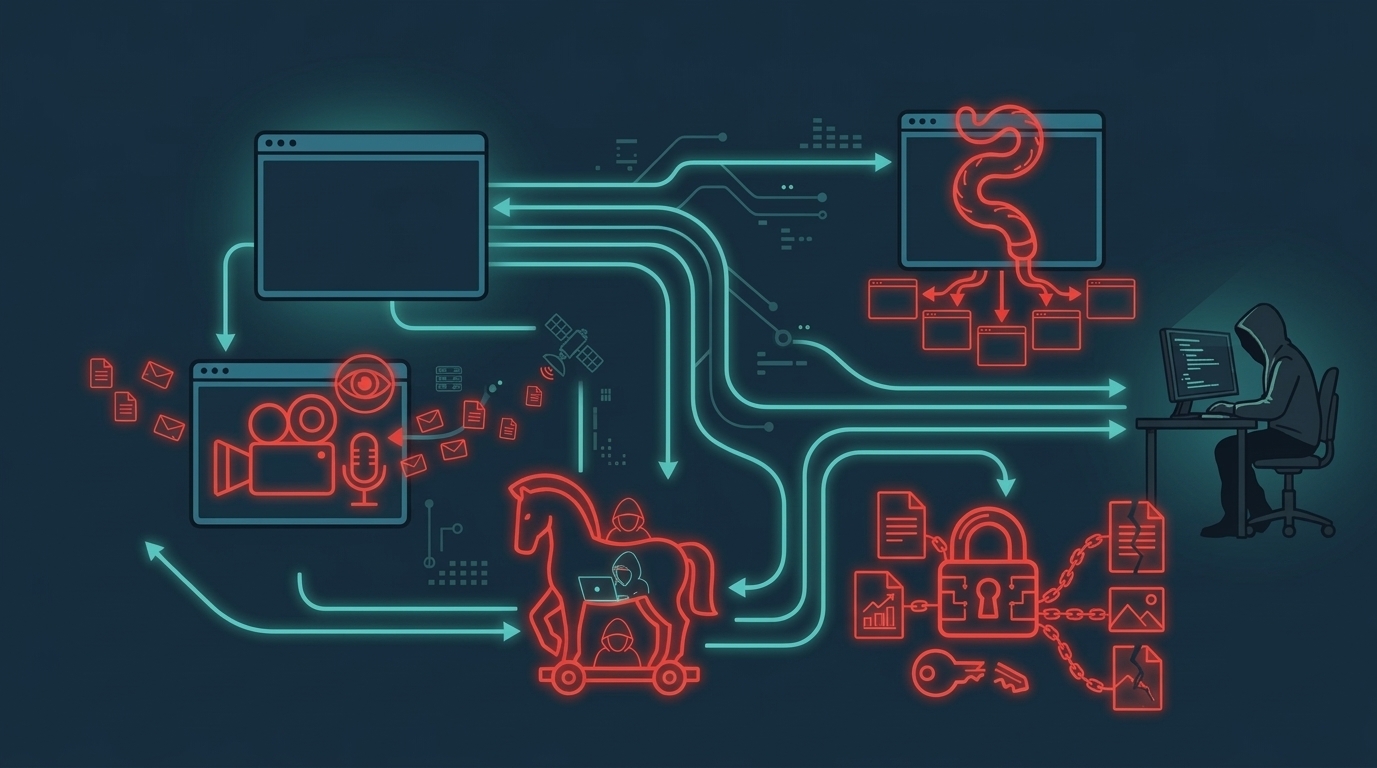
Pernah denger soal ransomware yang lumpuhin rumah sakit sampai operasi darurat harus ditunda? Atau Trojan yang nyamar jadi aplikasi “crack” game, tapi diam-diam nyuri data? Semua itu adalah malware — dan mereka adalah ancaman paling nyata di era digital. Yang bikin berbahaya: korban sering nggak sadar bahwa sistemnya sudah terinfeksi, sampai data hilang atau akun dibobol. Di artikel ini, kita bedah semua jenis malware yang perlu kalian tahu.
1. Ransomware — Data Dikunci, Tebusan Diminta
Ransomware adalah jenis malware yang mengunci atau mengenkripsi data korban, lalu pelaku meminta uang tebusan (ransom) jika ingin data tersebut dikembalikan. Ini adalah salah satu ancaman siber paling merugikan secara finansial — korban bisa kehilangan akses ke data bisnis, rekam medis pasien, atau dokumen pribadi dalam hitungan menit .
[RANSOMWARE — MODUS OPERANDI]
1. Infeksi: Ransomware masuk via email phishing (attachment berbahaya), celah RDP yang terbuka, exploit kit, atau software bajakan .
2. Enkripsi: Setelah masuk, ransomware mengenkripsi file-file penting (dokumen, database, foto) dengan algoritma kuat seperti AES-256 atau RSA-2048.
3. Tebusan: Korban diberi pesan yang meminta pembayaran (biasanya dalam Bitcoin atau Monero) untuk mendapatkan kunci dekripsi.
4. Double Extortion: Tren 2026 — data juga dicuri sebelum dienkripsi. Kalau korban nggak bayar, data dijual di dark web atau dibocorkan .
- Contoh Kasus Nyata
WannaCry (2017): Menyerang 200.000+ komputer di 150 negara — termasuk rumah sakit di Inggris sampai operasi darurat ditunda. Memanfaatkan celah EternalBlue di Windows SMB (CVE-2017-0144) .
LockBit (2023-2024): Salah satu grup ransomware paling aktif — menyerang bank, pemerintah, dan perusahaan besar di seluruh dunia.
Ransomware 2026: Tren serangan ke sektor kesehatan dan infrastruktur kritikal — dengan teknik double extortion yang makin masif . - Mitigasi Ransomware
Backup offline (3-2-1 rule), patching rutin, disable RDP yang tidak perlu, segmentasi jaringan, email filtering, dan endpoint detection & response (EDR).
2. Trojan Horse — Menyamar Sebagai Software Legal
Trojan Horse (kuda Troya) adalah malware yang menyamar sebagai perangkat lunak legal atau aman agar pengguna terkecoh dan mengunduhnya. Berbeda dengan virus atau worm yang menyebar sendiri, Trojan butuh interaksi pengguna — korban harus menjalankan file tersebut .
[TROJAN — VARIAN & MODUS]
Backdoor Trojan: Membuka akses remote ke sistem korban untuk penyerang.
Banking Trojan: Mencuri kredensial perbankan — sering menyamar sebagai update aplikasi bank.
Downloader Trojan: Tugasnya mengunduh malware lain ke sistem korban.
RAT (Remote Access Trojan): Memberikan kendali penuh ke penyerang — termasuk akses webcam, mikrofon, dan file.
3. Spyware — Memata-matai Tanpa Terdeteksi
Spyware adalah program rahasia yang berfungsi memata-matai aktivitas pengguna — merekam ketukan papan tik (keystroke), mencuri kata sandi, memantau browsing history, bahkan mengaktifkan kamera dan mikrofon tanpa izin. Spyware dirancang untuk tidak terdeteksi — korban sering nggak sadar bahwa sistemnya sudah dimata-matai .
- Keylogger
Merekam setiap tombol yang ditekan — termasuk password, nomor kartu kredit, dan pesan pribadi. Bisa berbentuk software atau hardware (USB keylogger) . - Adware
Menampilkan iklan paksa dan mengumpulkan data browsing untuk profiling. Meskipun tidak selalu berbahaya, adware sering menjadi pintu masuk malware lain. - Stalkerware
Spyware yang dipasang untuk memata-matai pasangan atau anggota keluarga — memantau lokasi, pesan, dan aktivitas sosial media. Meningkat signifikan di 2026 .
4. Worm — Menyebar Otomatis di Jaringan
Worm adalah malware yang memiliki kemampuan menggandakan diri secara otomatis dan menyebar dengan cepat ke komputer lain di dalam satu jaringan tanpa perlu interaksi pengguna. Ini yang membedakan worm dari virus dan Trojan — worm self-replicating .
[WORM — KARAKTERISTIK & CONTOH]
Self-Replicating: Menggandakan diri tanpa interaksi pengguna.
Network Propagation: Menyebar melalui celah jaringan (SMB, RDP, email) — sering memanfaatkan vulnerability yang belum di-patch.
Payload: Worm bisa membawa payload tambahan — ransomware, backdoor, atau spyware.
Contoh: WannaCry (2017) — kombinasi worm + ransomware yang melumpuhkan 200.000+ sistem dalam sehari. Conficker (2008) — menginfeksi jutaan komputer Windows .
5. Fileless Malware — Serangan Tanpa Jejak File
Fileless malware adalah jenis malware yang tidak menulis file ke disk — melainkan berjalan di memori (RAM) dan menggunakan tool yang sudah ada di sistem (seperti PowerShell, WMI, atau mshta.exe). Karena nggak ada file yang ditulis, malware ini sangat sulit dideteksi oleh antivirus tradisional .
- Cara Kerja
Payload dikirim via phishing email atau exploit — lalu dieksekusi langsung di memori menggunakan PowerShell, WMI, atau registry. Tidak ada file yang tersisa di disk setelah reboot. - Kenapa Berbahaya
Antivirus berbasis signature tidak bisa mendeteksi karena tidak ada file untuk di-scan. Deteksi butuh EDR (Endpoint Detection & Response) yang memantau perilaku proses secara real-time. - Contoh
Serangan Astaroth (2019) — fileless malware yang mencuri kredensial via email phishing. PowerGhost — cryptojacking fileless yang menyebar di jaringan korporat .
6. Malware Chaining — Kombinasi yang Mematikan
Di dunia nyata, malware sering digabungkan (chaining) untuk mencapai efek maksimal. Satu jenis malware membuka pintu untuk malware lain — menciptakan serangan berlapis yang lebih sulit dideteksi dan lebih merusak.
| Chain | Penjelasan | Contoh |
|---|---|---|
| Trojan → Ransomware | Trojan menyamar sebagai software legal, lalu mengunduh ransomware ke sistem. | Email “invoice” → Trojan → LockBit ransomware |
| Worm → Spyware | Worm menyebar di jaringan, lalu memasang spyware untuk memata-matai semua komputer. | Conficker → keylogger di jaringan kantor |
| Fileless → RAT | Fileless malware membuka backdoor, lalu RAT memberikan kendali penuh ke penyerang. | PowerShell fileless → Cobalt Strike RAT |
| Spyware → Credential Theft | Spyware mencuri kredensial, lalu penyerang menggunakannya untuk akses lebih dalam. | Keylogger → kredensial admin → akses domain controller |
Ringkasan — Malware-Based Attacks Cheatsheet
| Jenis Malware | Karakteristik | Dampak | Mitigasi |
|---|---|---|---|
| Ransomware | Enkripsi data, minta tebusan | Kehilangan data, kerugian finansial | Backup offline, patching, EDR |
| Trojan | Menyamar sebagai software legal | Backdoor, pencurian data | Jangan download dari sumber tidak resmi |
| Spyware | Memata-matai tanpa terdeteksi | Pencurian kredensial, privasi | Antivirus, anti-spyware, audit aplikasi |
| Worm | Menyebar otomatis di jaringan | Infeksi massal, network down | Patch cepat, segmentasi jaringan |
| Fileless Malware | Berjalan di memori, tanpa file | Sulit dideteksi, stealth | EDR, monitoring PowerShell/WMI |
📎 Artikel Terkait / Baca Juga
Artikel ini adalah bagian dari CyberAttack Series. Untuk pendalaman lebih lanjut, baca juga artikel terkait berikut:
- Artikel Induk: Peta Lengkap Serangan Siber — Dari Malware sampai Web Exploitation
Roadmap 7 kategori utama cyberattack — dari Malware, Social Engineering, sampai CMS Exploitation. - Web Exploitation: Daftar Lengkap Kategori, Metode, dan Contoh Serangan
7 kategori web exploitation — dari Injection & RCE sampai Architecture & Logic Flaws. - CMS Exploitation: Joomla, WordPress, Drupal, Magento, vBulletin
Path rentan, CVE 2026, dan exploit chain di CMS populer. - Client-Side Attacks: XSS, CSRF, SSRF, dan Clickjacking
Empat serangan yang mengeksploitasi browser korban.
TL;DR — Malware-Based Attacks dalam 6 Poin
- Ransomware: Mengenkripsi data korban dan meminta tebusan — tren 2026 pakai double extortion (data dicuri + dienkripsi).
- Trojan: Menyamar sebagai software legal — butuh interaksi pengguna. Varian: Backdoor, Banking Trojan, RAT.
- Spyware: Memata-matai tanpa terdeteksi — keylogger, adware, stalkerware. Meningkat signifikan di 2026.
- Worm: Menyebar otomatis di jaringan tanpa interaksi pengguna — contoh: WannaCry, Conficker.
- Fileless Malware: Berjalan di memori tanpa menulis file — sangat sulit dideteksi antivirus tradisional.
- Malware Chaining: Kombinasi beberapa jenis malware — Trojan → Ransomware, Worm → Spyware, Fileless → RAT.
CISA — Stop Ransomware Guide
MITRE ATT&CK — Enterprise Techniques (Malware)
OWASP — Malware Overview
NIST — Guide to Malware Incident Prevention and Handling
VirusTotal — Analisis malware & file mencurigakan


1 Response
[…] Attacks: XSS, CSRF, SSRF, dan ClickjackingEmpat serangan yang mengeksploitasi browser […]